Firewall โรงงาน ช่วยควบคุม Traffic ระหว่างเครือข่ายและจำกัดการเข้าถึงตามนโยบายที่กำหนด แต่ไม่สามารถป้องกันการโจมตีได้ทุกประเภท การออกแบบจึงต้องทำร่วมกับ Network Segmentation, ระบบยืนยันตัวตน, Endpoint Security, Backup และแผนรับมือเหตุการณ์ โดยคำนึงถึงความพร้อมใช้งานของระบบผลิตเป็นสำคัญ
ทำไมโรงงานในชลบุรีจึงควรตรวจสอบระบบ Firewall?
โรงงานอุตสาหกรรมในจังหวัดชลบุรีอาจมีลักษณะการใช้งานเครือข่ายที่ซับซ้อนกว่าสำนักงานทั่วไป เช่น ระบบ ERP, Server, คลังสินค้า, CCTV ตลอดจนระบบเครื่องจักรที่เชื่อมต่อกับ PLC, HMI หรือ SCADA ในโรงงานที่ใช้งานระบบเหล่านี้
หากมีการเชื่อมต่อข้อมูลระหว่างระบบสำนักงาน (IT) กับระบบควบคุมการผลิต (OT) จำเป็นต้องรู้ว่าอุปกรณ์ใดสื่อสารกับอุปกรณ์ใด ผ่าน Port และ Protocol อะไร ก่อนกำหนด Firewall Policy เพื่อจำกัดการเข้าถึงที่ไม่จำเป็นโดยไม่ตัดการสื่อสารสำคัญของโรงงาน
จึงไม่ควรเลือก Firewall จากราคา หรือจำนวนผู้ใช้อินเทอร์เน็ตเพียงอย่างเดียว แต่ควรพิจารณาโครงสร้างระบบปัจจุบัน ความเสี่ยง และเงื่อนไขการเดินเครื่องอย่างต่อเนื่องร่วมกัน

5 ความเสี่ยงที่อาจกระทบระบบ Network และการผลิต
ปัญหาไม่ได้เริ่มจากการถูกโจมตีจากอินเทอร์เน็ตเสมอไป หลายครั้งความเสี่ยงเกิดจากการเชื่อมต่อภายในที่ไม่มีขอบเขตการเข้าถึงชัดเจน
Ransomware และ Malware
ระบบสำนักงานที่ติดมัลแวร์อาจทำให้ข้อมูลหรือบริการธุรกิจไม่พร้อมใช้งาน และสร้างความเสี่ยงต่อระบบอื่นที่เชื่อมถึงกัน
IT และ OT เชื่อมต่อกันโดยไม่แยก Zone
หากไม่มีการควบคุมเส้นทางสื่อสารที่เหมาะสม การเข้าถึงจากเครือข่ายหนึ่งอาจขยายไปยังระบบสำคัญอีกเครือข่ายได้
Remote Access ของ Vendor
การเข้าระบบจากภายนอกเพื่อซ่อมบำรุงเครื่องจักรควรกำหนดสิทธิ์ การยืนยันตัวตน ช่วงเวลา และการบันทึกการใช้งาน
Firewall Policy ไม่ได้รับการทบทวน
กฎที่เปิดกว้างเกินจำเป็น อุปกรณ์ที่ไม่อัปเดต หรือ Log ที่ไม่ได้ตรวจสอบ อาจทำให้ควบคุมความเสี่ยงได้ไม่เต็มที่
เปลี่ยนระบบโดยไม่มีแผน Rollback
การเปลี่ยน Firewall หรือ Network Rule ระหว่างการผลิตโดยไม่ทดสอบ อาจทำให้ระบบที่จำเป็นเชื่อมต่อไม่ได้
การแยก IT Network และ OT Network สำคัญอย่างไร?
IT Network มักรองรับข้อมูลธุรกิจ พนักงาน ERP และ Server ขณะที่ OT Network อาจเกี่ยวข้องกับระบบ PLC, HMI, SCADA และอุปกรณ์ควบคุมกระบวนการผลิต ทั้งสองส่วนมีข้อกำหนดด้านความพร้อมใช้งานและความปลอดภัยที่แตกต่างกัน
แนวทางที่นิยมพิจารณาคือแบ่งระบบออกเป็น Security Zone และควบคุมการรับส่งข้อมูลข้าม Zone ผ่าน Firewall หรืออุปกรณ์ควบคุมการสื่อสารที่เหมาะสม โดยบางสถาปัตยกรรมอาจใช้ Industrial DMZ เป็นพื้นที่กลาง ไม่จำเป็นต้องอนุญาตให้ระบบสำนักงานเข้าถึงอุปกรณ์ผลิตโดยตรง

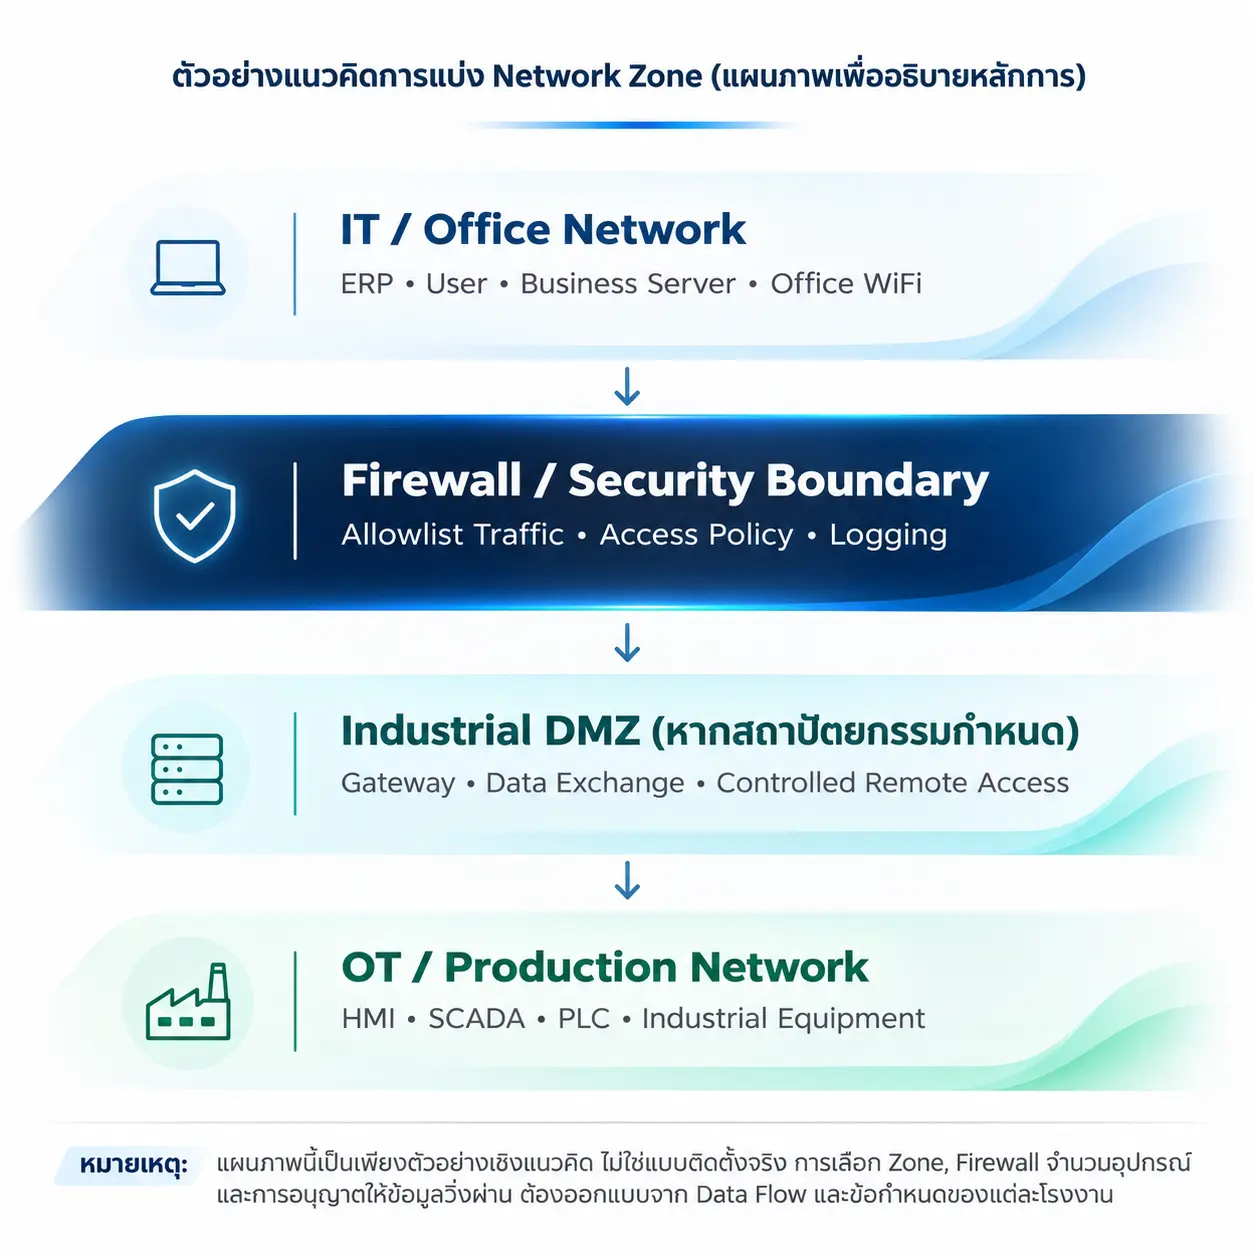
และระบบผลิต (OT) โดยใช้ Firewall และ Industrial DMZ
เพื่อควบคุมการสื่อสารระหว่างระบบ
| หัวข้อ | สำนักงานทั่วไป | โรงงานที่มี OT |
|---|---|---|
| ระบบหลัก | User, Server, SaaS, WiFi | IT ร่วมกับระบบควบคุมการผลิต |
| Security Zone | User, Guest, Server | Office, DMZ, OT Zone ตามความเสี่ยง |
| Remote Access | พนักงานหรือสาขา | อาจรวม Vendor และช่างเครื่องจักร |
| การเปลี่ยนแปลง | กำหนด Maintenance Window | ต้องสอดคล้องกับแผนผลิตและ Safety |
สำหรับโรงงานที่กำลังปรับปรุงระบบ LAN หรือ Fiber Optic Backbone สามารถอ่านเพิ่มเติมเกี่ยวกับ การวางระบบ Network โรงงานชลบุรี เพื่อพิจารณาการออกแบบโครงสร้างเครือข่ายควบคู่กับ Security
ก่อนติดตั้ง Firewall โรงงาน ต้องตรวจสอบอะไรบ้าง?
- Network Diagram และ Asset: สำรวจ Router, Switch, Server, VLAN และอุปกรณ์ OT ที่เกี่ยวข้อง
- Data Flow: ระบุคู่สื่อสาร Port, Protocol และระบบที่หยุดไม่ได้
- Firewall Sizing: ตรวจ Throughput เมื่อเปิด Security Features, จำนวน Session, VPN และแนวโน้มการขยายระบบ
- OT Compatibility: ตรวจสอบการทำงานกับ Industrial Protocol และข้อจำกัดของเครื่องจักรร่วมกับผู้ดูแล OT
- Availability: พิจารณา High Availability, Redundant Link, การสำรองค่า Configuration และแผน Rollback ตามความสำคัญของระบบ
- Monitoring & Maintenance: วางแนวทางจัดเก็บ Log ทบทวน Rule, License และรอบบำรุงรักษา
ไม่ใช่ทุกโรงงานจำเป็นต้องใช้ Industrial Firewall รุ่นเฉพาะทาง หากติดตั้งในห้อง Server ที่มีสภาพแวดล้อมเหมาะสมและไม่มีข้อกำหนดเฉพาะด้าน OT อุปกรณ์ Firewall สำหรับองค์กรอาจเพียงพอได้ ทั้งนี้ต้องประเมินจากการใช้งานจริง
ขั้นตอนติดตั้ง Firewall โดยลดผลกระทบต่อสายการผลิต
Site Survey
สำรวจโครงข่ายเดิม ระบุการใช้งานสำคัญและปัญหาที่ต้องแก้ร่วมกับ IT และผู้ดูแลระบบผลิต
Security Design
กำหนด Zone, การเชื่อมต่อที่อนุญาต, VPN, Logging และข้อกำหนดด้านความพร้อมใช้งาน
Configuration & Test
เตรียม Firewall Policy และตรวจสอบการสื่อสารที่จำเป็นในสภาพแวดล้อมทดสอบเท่าที่ทำได้
Cutover & Rollback Plan
นัดช่วงเปลี่ยนระบบให้สอดคล้องกับการผลิต มีผู้รับผิดชอบและแนวทางย้อนกลับเมื่อพบปัญหา
Handover & Review
ส่งมอบเอกสารค่า Configuration สรุปผลทดสอบ และกำหนดการทบทวน Security Policy

ค่าติดตั้ง Firewall โรงงาน ขึ้นอยู่กับปัจจัยใด?
ค่าใช้จ่ายของแต่ละโรงงานแตกต่างกันตามจำนวนจุดเชื่อมต่อ ขนาด Traffic ฟังก์ชันที่ต้องใช้ และความซับซ้อนของระบบเดิม จึงควรประเมิน Requirement ก่อนเสนอราคา ไม่ควรเลือกเฉพาะรุ่นที่มีราคาต่ำที่สุด
รุ่น Firewall, Security Subscription, การรับประกัน และบริการ Support
Bandwidth, VPN, จำนวนสาขา, จำนวน Zone และปริมาณ Traffic
สำรวจหน้างาน, Migration, Policy, ทดสอบ และเอกสารส่งมอบ
High Availability, Redundancy และข้อตกลงการดูแลระบบ
หากมี Firewall เดิมอยู่แล้ว อาจเริ่มจากการตรวจสอบค่า Configuration และทบทวน Policy ก่อนตัดสินใจเปลี่ยนอุปกรณ์ใหม่ทั้งหมด
เลือกผู้ให้บริการติดตั้ง Firewall โรงงานในชลบุรีอย่างไร?
การวางระบบ Network Security สำหรับโรงงานในพื้นที่อุตสาหกรรมของชลบุรี เช่น อมตะซิตี้ ชลบุรี พานทอง ศรีราชา และแหลมฉบัง ควรให้ความสำคัญกับความเข้าใจโครงสร้างระบบเดิม และการประสานงานกับผู้รับผิดชอบระบบผลิต ไม่ใช่พิจารณาเฉพาะยี่ห้อ Firewall
ผู้ให้บริการควรอธิบายได้ว่าจะสำรวจ Network อย่างไร แยก Security Zone อย่างไร ตรวจสอบการเชื่อมต่อที่จำเป็นอย่างไร และมีแผนทดสอบหรือย้อนกลับอย่างไรเมื่อเปลี่ยนระบบ
1AN Thailand เป็นผู้ให้บริการ Enterprise IT Solutions ที่มีสำนักงานในตำบลดอนหัวฬ่อ อำเภอเมืองชลบุรี โดยมีบริการเกี่ยวกับ Network Infrastructure, Firewall, VPN, Cybersecurity และการดูแลระบบ IT สำหรับองค์กร สามารถส่งรายละเอียดโครงการเพื่อให้ทีมงานประเมินแนวทางและขอบเขตการดำเนินงานได้
ชื่อบริษัทและที่ตั้งโรงงาน • มี Firewall เดิมหรือไม่ • ระบบ ERP/Server/OT ที่เกี่ยวข้อง • จำนวนการเชื่อมต่อหรือสาขา • ปัญหาปัจจุบัน • ช่วงเวลาที่ต้องการเริ่มโครงการ
หมายเหตุ: การเข้าพื้นที่ สำรวจหน้างาน ระยะเวลาบริการ และขอบเขตงานขึ้นอยู่กับการประเมินและข้อตกลงของแต่ละโครงการ
โรงงานของคุณมี Firewall อยู่แล้ว แต่ Security Policy เหมาะกับระบบปัจจุบันหรือยัง?
ปรึกษา 1AN Thailand เพื่อประเมินความต้องการด้าน Network Security การแบ่งระบบ IT/OT และแนวทางติดตั้งหรือปรับปรุง Firewall ให้เหมาะกับการใช้งานของโรงงาน
คำถามที่พบบ่อยเกี่ยวกับ Firewall โรงงาน
โรงงานมี Firewall อยู่แล้ว จำเป็นต้องเปลี่ยนใหม่หรือไม่?
ไม่จำเป็นเสมอไป ควรตรวจสอบอายุการสนับสนุนของอุปกรณ์ Firmware, License, Performance และ Firewall Policy ก่อน หากอุปกรณ์ยังรองรับ Requirement อาจปรับปรุงการตั้งค่าหรือการแบ่ง Network ก่อนพิจารณาเปลี่ยนใหม่
ติดตั้ง Firewall โรงงานโดยไม่หยุดสายการผลิตได้ไหม?
บางโครงการสามารถลดช่วงเวลาหยุดระบบได้ด้วยการเตรียม Configuration ทดสอบล่วงหน้า และกำหนด Maintenance Window แต่ไม่ควรรับประกันว่าไม่มี Downtime โดยไม่สำรวจระบบและทดสอบแผน Cutover ก่อน
โรงงานที่ใช้ PLC หรือ SCADA ต้องใช้ Industrial Firewall ทุกแห่งหรือไม่?
ไม่จำเป็นทุกกรณี ต้องพิจารณาตำแหน่งติดตั้ง สภาพแวดล้อม เงื่อนไขของ Industrial Protocol และความต้องการด้าน Reliability การเลือกใช้อุปกรณ์ควรทำร่วมกับทีม OT และผู้ผลิตเครื่องจักรเมื่อเกี่ยวข้อง
มี Firewall แล้ว ยังต้องแยก IT Network และ OT Network หรือไม่?
หากระบบ IT และ OT มีการเชื่อมต่อกัน ควรประเมินการแบ่ง Security Zone และกำหนดสิทธิ์ข้าม Zone ให้เหมาะสม เพราะ Firewall ที่ติดตั้งไว้เฉพาะขอบอินเทอร์เน็ตอาจไม่ควบคุมการสื่อสารระหว่างเครือข่ายภายในทั้งหมด
ค่าใช้จ่ายติดตั้ง Firewall โรงงานประเมินจากอะไร?
พิจารณาจากรุ่น Firewall, ความเร็วเครือข่าย, License, VPN, จำนวน Security Zone, การทำ HA และงาน Migration/ทดสอบหน้างาน โดยราคาเสนอจริงควรจัดทำหลังรับ Requirement ของโครงการ
อ่านเพิ่มเติมเกี่ยวกับ Network และ Cybersecurity
เครดิตภาพ: Simon Kadula, Yuriy Vertikov และ Homa Appliances / Unsplash (ภาพประกอบ ไม่ใช่ภาพผลงานติดตั้งของ 1AN Thailand)